


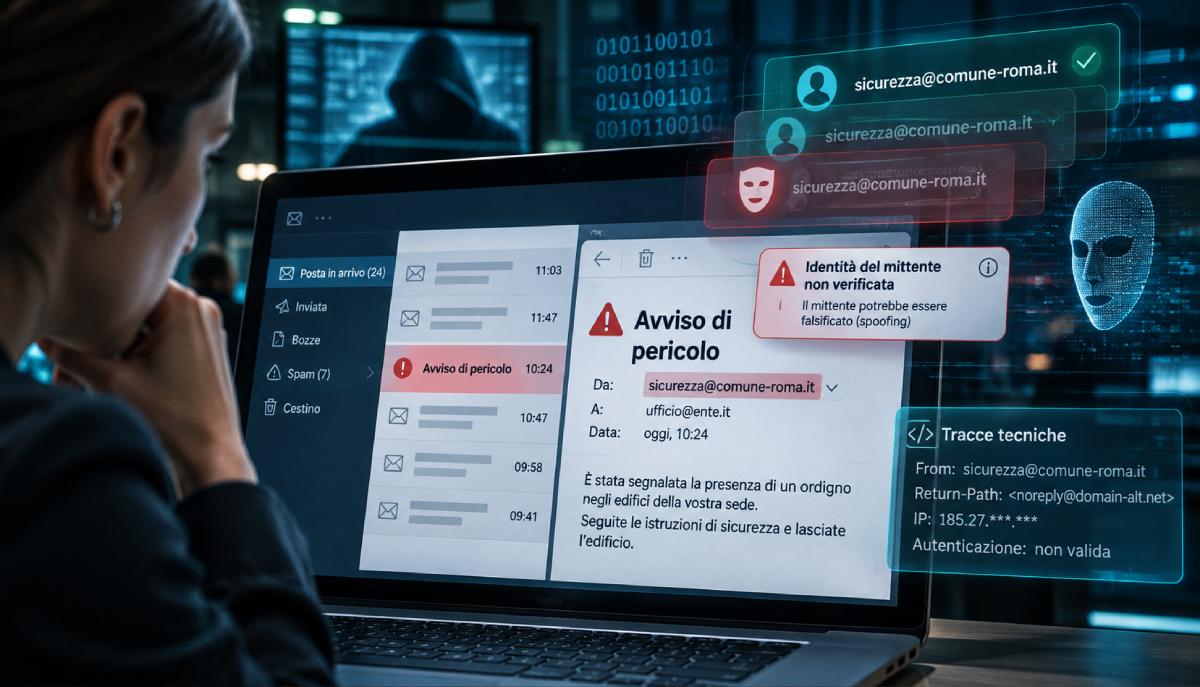
Un'email partita, almeno in apparenza, da un'università di Taiwan. Da qui è scattato l'allarme bomba in circa 6mila scuole italiane l'11 novembre 2026.
A rendere la vicenda ancora più inquietante è l'origine delle comunicazioni. Tra gli indirizzi utilizzati figura quello associato a Liu Fangjun, probabilmente un'ex studentessa della Da-Yeh University di Taiwan, estranea alle minacce.
Secondo i primi accertamenti riportati dall'ANSA, la sua casella di posta sarebbe stata compromessa. Resta però importante distinguere questa eventualità da un'altra tecnica utilizzata dai criminali informatici: l'email spoofing, che consente di far apparire un messaggio come se provenisse da qualcun altro.
Indice
Allarme bomba nelle scuole: evacuazioni e lezioni interrotte
I messaggi sono arrivati a istituti di ogni ordine e grado e annunciavano la presenza di ordigni esplosivi negli edifici. Il risultato sono state evacuazioni, controlli delle forze dell'ordine e lezioni interrotte.
Il testo era firmato da un sedicente Mikhail Andropov. Lo stesso nome era già comparso in precedenti messaggi di minaccia inviati a obiettivi europei.
La casella della studentessa di Taiwan forse violata
L'email è stata collegata a un indirizzo del dominio della Da-Yeh University, associato a Liu Fangjun (il nome compare anche nella forma Liu Fang-chun). Per l'organizzazione delle minacce, la giovane non risulta coinvolta: altri avrebbero usato la sua identità digitale.
Per risalire all'origine delle comunicazioni, le indagini sono andate avanti con l'intervento della Polizia Postale. Le ricostruzioni indicano soprattutto un possibile account compromesso, quindi è scorretto parlare con certezza di spoofing.
La distinzione conta. Con lo spoofing il mittente viene falsificato senza bisogno della password dell'account impersonato, mentre con una casella violata qualcuno ha usato davvero l'indirizzo autentico.
Spoofing, come si falsifica il mittente
Il termine inglese spoofing indica una tecnica informatica di falsificazione dell'identità: fa credere a una persona o a un sistema che una comunicazione arrivi da una fonte diversa da quella reale. Può riguardare indirizzi email, numeri di telefono, siti web e altri elementi delle comunicazioni digitali.
Nell'email spoofing viene contraffatto il mittente visibile, così che il messaggio sembri associato a una persona, un'azienda o un'istituzione. Secondo il CERT-AGID, struttura dell'Agenzia per l'Italia Digitale dedicata alla sicurezza informatica, è una tecnica che permette di falsificare l'identità di utenti, dispositivi o mittenti.
Come funziona lo spoofing via email
Tutto parte da una caratteristica della posta elettronica: l'indirizzo che vedi nel campo del mittente non è necessariamente una prova verificata di chi ha spedito il messaggio. Le email contengono diverse informazioni tecniche, e alcune possono essere manipolate.
Un malintenzionato può falsificare i dati che identificano il mittente e far apparire l'email come partita da un indirizzo legittimo, anche se il proprietario non l'ha mai inviata. Funziona come una lettera con il nome di un'altra persona scritto sulla busta: il nome c'è, ma non dimostra chi l'ha spedita.
Per contrastare queste falsificazioni i sistemi di posta usano protocolli come SPF, DKIM e DMARC, che verificano se il messaggio arriva da sistemi autorizzati e se alcune informazioni sono autentiche. La loro efficacia dipende dalla corretta configurazione e dalle politiche dei servizi di posta.
Come riconoscere una email contraffatta
Il punto di partenza: il mittente visualizzato, da solo, non garantisce l'autenticità di un messaggio. Un'email può sembrare inviata dalla tua banca o da un'istituzione anche quando arriva da chi vuole impersonarla. Qualche verifica riduce il rischio di cadere in una truffa:
- controlla l'indirizzo completo del mittente, perché il nome visualizzato può ingannare;
- diffida delle richieste urgenti di password o pagamenti;
- evita link e allegati sospetti e raggiungi il sito ufficiale in autonomia;
- verifica contattando l'organizzazione tramite i suoi recapiti ufficiali;
- usa password diverse per ogni servizio e l'autenticazione a più fattori.
Se un messaggio contiene minacce di violenza o attentati, classificarlo come spam è sbagliato. Va segnalato subito alle autorità competenti, seguendo poi le loro indicazioni.









 Accedi a tutti gli appunti
 Tutor AI: studia meglio e in meno tempo


