


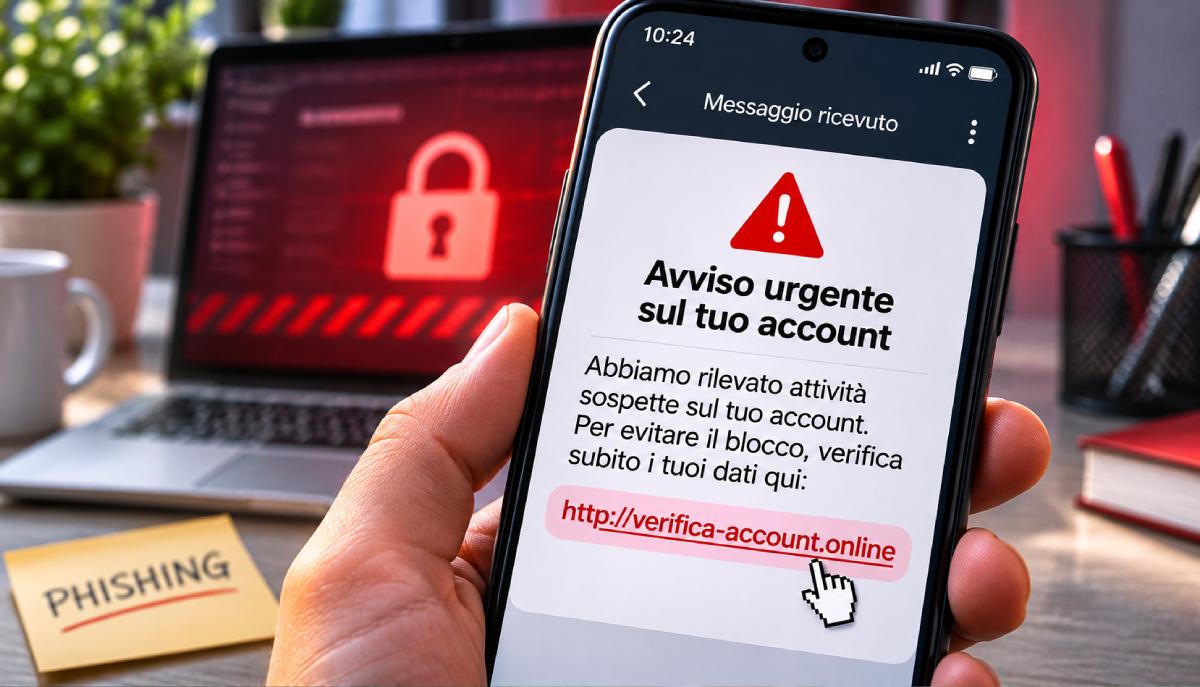
Il tuo pacco è bloccato. Il conto sta per essere sospeso. C'è una bolletta da pagare subito. Tre messaggi diversi, un unico obiettivo: convincerti a cliccare su un link prima che tu abbia il tempo di farti qualche domanda.
E se il mittente sembra essere un'azienda che conosci e utilizzi tutti i giorni, il rischio di cadere nella trappola può aumentare.
È proprio su questo meccanismo che si basa il phishing, una delle forme più diffuse di truffa online. I criminali informatici si spacciano per aziende e servizi affidabili nel tentativo di ottenere password, informazioni personali o dati di pagamento.
Non un problema secondario, e a dirlo sono i numeri: nell’ultimo anno sono stati oltre 1,8 milioni gli italiani vittime di frodi ai conti correnti, per un danno economico totale stimato oltre 828 milioni di euro sottratti in quattro anni soltanto dalle truffe online.
Ma quali sono i marchi più spesso associati a questi raggiri nelle ricerche degli italiani?
A rispondere è un'analisi di Truffa.net, che ha esaminato le ricerche effettuate su Google associando i nomi dei principali brand a termini come “truffa”, “phishing” e “messaggio truffa”. Il risultato è una classifica che vede PayPal al primo posto, seguito da Amazon e Poste Italiane.
Ma nella lista compaiono anche aziende che, apparentemente, hanno ben poco in comune.
Indice
- PayPal, Amazon e Poste Italiane: i brand in cima alla classifica delle ricerche sul phishing
- La classifica dei marchi più associati alle truffe online nel 2026
- Perché banche, e-commerce e servizi postali sono i settori più esposti?
- Come riconoscere un messaggio di phishing? I segnali da non sottovalutare
- Cosa fare se ricevi un SMS o un'email sospetta?
PayPal, Amazon e Poste Italiane: i brand in cima alla classifica delle ricerche sul phishing
Secondo lo studio, PayPal è il marchio maggiormente associato alle ricerche sul phishing in Italia, con 13.320 ricerche annuali riconducibili a termini legati alle truffe online.
Al secondo posto troviamo Amazon, con 9.240 ricerche, mentre il terzo gradino del podio è occupato da Poste Italiane, con 8.760.
Tre servizi diversi, accomunati da una caratteristica fondamentale: milioni di persone li utilizzano per acquistare prodotti, effettuare pagamenti, ricevere spedizioni o gestire il proprio denaro.
Ed è proprio questa familiarità a renderli particolarmente appetibili per chi organizza una truffa.
Un messaggio che segnala un problema con un acquisto Amazon o una presunta attività sospetta su PayPal può sembrare credibile perché richiama situazioni che molti utenti hanno già vissuto realmente.
Attenzione, però: i numeri dello studio non indicano quante truffe siano state effettivamente tentate utilizzando quei marchi, ma quante ricerche Google siano state rilevate in associazione a parole legate al phishing.
La classifica, quindi, fotografa soprattutto quali brand compaiono con maggiore frequenza nei dubbi e nelle verifiche online degli utenti.
La classifica dei marchi più associati alle truffe online nel 2026
Il podio è dominato dai servizi di pagamento, commercio elettronico e spedizione, ma scorrendo la graduatoria emergono anche marchi appartenenti a settori molto diversi.
Ecco i dati riportati nell'analisi di Truffa.net:
|
Posizione |
Marchio |
Ricerche annuali |
|---|---|---|
|
1 |
PayPal |
13.320 |
|
2 |
Amazon |
9.240 |
|
3 |
Poste Italiane |
8.760 |
|
4 |
Enel |
4.800 |
|
5 |
Airbnb |
2.400 |
|
6 (pari merito) |
|
2.280 |
|
6 (pari merito) |
Vodafone |
2.280 |
|
7 |
UniCredit |
2.160 |
|
8 |
|
1.560 |
|
9 |
eBay |
1.440 |
|
10 (pari merito) |
TIM |
1.200 |
|
10 (pari merito) |
Zalando |
1.200 |
Un dato interessante riguarda la presenza di WhatsApp e Vodafone, che registrano entrambe 2.280 ricerche annuali, ma anche di Enel, che raggiunge quota 4.800.
Significa che le comunicazioni sfruttate dai truffatori possono riguardare praticamente qualsiasi aspetto della vita quotidiana: dalle consegne degli acquisti alle utenze domestiche, fino alle piattaforme di messaggistica.
E naturalmente il fatto che un marchio compaia in classifica non significa che sia coinvolto nelle frodi: sono i criminali a utilizzarne indebitamente il nome e l'identità visiva per rendere più credibili i propri messaggi.
Perché banche, e-commerce e servizi postali sono i settori più esposti?
Non tutti i settori compaiono con la stessa frequenza nelle ricerche analizzate.
Secondo Truffa.net, il 26,12% delle ricerche sul phishing esaminate riguarda marchi del settore bancario e finanziario. Seguono l'e-commerce, con il 17,35%, e i servizi postali, con il 14,23%.
Più indietro troviamo energia e utenze (8,19%), telecomunicazioni (7,21%) e social media (6,63%). La ragione è abbastanza intuitiva: si tratta di servizi con cui interagiamo spesso e per i quali siamo abituati a ricevere comunicazioni importanti.
Una banca può inviare una notifica su un pagamento. Un corriere può segnalare un problema con una spedizione. Un fornitore di energia può ricordarci una scadenza.
I truffatori sfruttano proprio queste situazioni, costruendo messaggi falsi che sembrano provenire dalle aziende originali. Spesso aggiungono un elemento decisivo: l'urgenza.
Il messaggio non si limita ad avvisare di un problema, ma suggerisce che ci saranno conseguenze immediate se non interveniamo. Ed è così che una semplice notifica può trasformarsi in una trappola.
Come riconoscere un messaggio di phishing? I segnali da non sottovalutare
"Il primo segnale a cui fare attenzione sono i messaggi che trasmettono urgenza", spiega Eli Carosi, esperta di truffe e fact checking presso Truffa.net.
Espressioni come “agisci subito”, “il tuo conto verrà bloccato” o “pagamento in sospeso” servono infatti a mettere pressione sull'utente e a spingerlo ad agire senza riflettere.
Ma ci sono altri elementi che possono aiutare a riconoscere una comunicazione sospetta. Il primo è il mittente. Un'email può mostrare il nome di una banca o di un'azienda famosa, ma provenire da un indirizzo completamente diverso da quello ufficiale.
Il secondo riguarda i link: un messaggio può rimandare a una pagina che imita quasi perfettamente il sito originale, chiedendo di inserire credenziali o dati personali.
Per questo Carosi suggerisce di evitare i collegamenti contenuti nelle comunicazioni inattese e di accedere direttamente ai servizi attraverso i siti o le applicazioni ufficiali.
Anche errori grammaticali, formattazioni insolite e richieste anomale rappresentano possibili campanelli d'allarme.
Un'ulteriore precauzione consiste nel cercare online il testo del messaggio sospetto, per verificare se altre persone abbiano segnalato comunicazioni simili. La ricerca, comunque, non sostituisce la verifica attraverso i canali ufficiali.
Cosa fare se ricevi un SMS o un'email sospetta?
La regola più importante è non lasciarsi trascinare dalla fretta. Se ricevi un messaggio che segnala un conto bloccato, una spedizione in sospeso o un pagamento urgente, evita di cliccare immediatamente sul link.
Apri invece l'app ufficiale del servizio oppure digita direttamente l'indirizzo dell'azienda nel browser, controllando che la comunicazione sia autentica. Non fornire password, codici temporanei di accesso, dati della carta o informazioni personali attraverso collegamenti ricevuti in messaggi inattesi.
Se hai già inserito le tue credenziali su un sito sospetto, cambia subito la password attraverso il servizio ufficiale, proteggi l'account con l'autenticazione a più fattori e contatta la banca o il gestore interessato se sono coinvolti dati di pagamento.
È importante anche ricordare che una truffa non deve necessariamente contenere errori evidenti: i messaggi fraudolenti possono imitare loghi, linguaggio e aspetto grafico delle comunicazioni originali.










 Accedi a tutti gli appunti
 Tutor AI: studia meglio e in meno tempo


